服务器是如何被入侵的?
攻击者想要对计算机进行渗透,有一个条件是必需的:就是攻击者的计算机与服务器必须能够正常通信。服务器提供各种服务供客户端使用,那么此时服务器是如何与客户端通信的?依靠的就是端口。攻击者入侵也是靠端口,或者说是计算机提供的服务。当然不排除一些“物理黑客”,直接进去服务器所在的机房对服务器动手。^_^
过去的黑客攻击方式大多数都是直接针对目标进行攻击,比如端口扫描、一些服务的密码爆破(如:FTP、数据库)、缓冲区溢出攻击方式直接获取目标权限,在2000年至2008年,使用溢出软件扫描主机,在100台计算机中可能会有20台计算机中招,可见服务器有多么脆弱。如今,这种直接对服务器进行溢出攻击方式越来越少,因为系统的溢出漏洞太难挖掘了,新的战场已转移到web之上。
早期的互联网是非常单调的,一般只有静态的文档,随着技术的发展,互联网慢慢变得多姿多态,每个人都可以在互联网中遨游,向网友“诉说”。小学时教科书上所说的“地球村”也真正实现了。
如今的web应该称之为web应用程序,与早期的web有天壤之别,如今的web功能非常强大,网上购物、办公、游戏、社交等活动都不在话下,而使用者(客户端)需要做的仅仅是拥有一个浏览器,就可以做到这么多任务。
是什么让web如此强大?它离不开四个要点:数据库、编程语言、web容器和优秀的web应用程序的设计者,这四个缺一不可。
优秀的设计人员设计个性化的程序,编程语言将这些设计变为真实的存在,且悄悄地与数据库连接,让数据库存储好这些数据,而web容器负责的则是作为终端解析用户请求和脚本语言等。当用户通过统一资源定位符(URL)访问web时,最终看到的是web容器处理后的内容,即HTML文档。
web默认运行在服务器的80端口之上,也是服务器所提供的服务之一,web攻击的方式非常多,同时web也是脆弱的,在2005年,搜狐的主站就存在一个SQL注入漏洞,由此可以想象当初国内的web安全水平。如今,web安全依然是一个热门的话题,并没有随着时间的推移而被冲淡。为什么?原因是多方面的。
首先是程序开发人员,很多开发人员并没有安全意识,总以为黑客的存在很神秘,自己根本接触不到;其次,开发者并不知道哪里的代码存在“BUG”这是的bug并非是代码的某些功能不完善,而是代码出现的漏洞。
那么有经验的程序员呢?有经验的程序员可能会考虑到安全问题,但毕竟不是专业的安全人员,且一个项目组并非每个人都是“大牛”。另外,当项目上线之后的服务器环境可能会有变化,本来没有问题的代码可能就变得有问题了。再如,管理员密码泄露、一些配置性错误等都会存在安全问题。所以原因是多方面的,不要说自己的网站安全、没有问题的,可能是你还没有发现它而已。
说了那么多,那么到底攻击者是如何攻陷服务器的呢?到底存在哪些漏洞?下图即是一张服务器的风险点,攻击者入侵服务器可能就是从这些点下手的,同时也是攻击者所掌握的部分技能图。
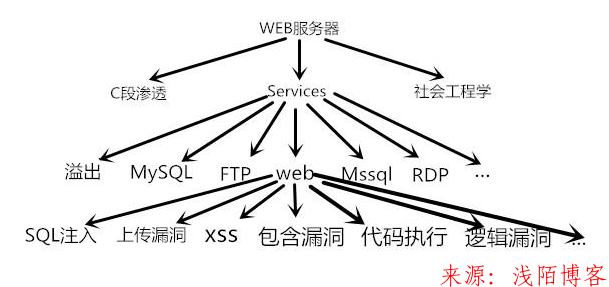
攻击者在渗透服务器时,直接对目标下手常见的三种手段,当我们了解了攻击者的手段之后,防御也就变得简单了。
1、C段渗透:攻击者通过渗透同一网段内的一台主机对目标主机进行ARP等手段的渗透。
2、社会工程学:社会工程学是高端攻击者必须掌握的一个技能,渗透服务器有时不仅仅是靠技术。
3、Services:很多传统的攻击方式是直接针对服务进行溢出的,至今一些软件仍然存在溢出漏洞。像之前的MySQL就出现过缓冲区溢出漏洞。当然,对这类服务还有其他入侵方式,这些方式也经常用于内网的渗透中。
发表留言:
◎ 欢迎留言,如需私密交流请发送邮件。